Имя автора: Михаил Смотряев

2026

Компания ЗИКС примет участие в форуме «ИнфоБЕРЕГ-2026»

Представители Компании ЗИКС примут участие во Всероссийском форуме «Информационная безопасность. Регулирование. Технологии. Практика» — «ИнфоБЕРЕГ-2026». Форум пройдет 8–11 сентября 2026 года и в этом году отмечает 25-летие. «ИнфоБЕРЕГ» объединяет ИТ- и ИБ-руководителей, представителей регуляторов, экспертов и практиков для обсуждения актуальных вопросов кибербезопасности, регулирования и развития отечественных технологий. В фокусе программы — цифровая устойчивость, новые киберугрозы, защита критической инфраструктуры, требования регуляторов, отраслевые стандарты и практические подходы к обеспечению информационной безопасности. Для Нас участие в форуме — возможность обменяться опытом с коллегами и партнерами, обсудить актуальные задачи заказчиков и современные решения в области ИБ. Подробнее о мероприятии — на сайте организатора: https://vipforum.ru/infobereg

2026

Компания ЗИКС и РТ-ИБ заключили партнерское соглашение

Компания ЗИКС заключила партнерское соглашение с АО «РТ-Информационная безопасность» (РТ-ИБ) — организацией прямого управления Государственной корпорации «Ростех», выступающей единым центром компетенций по технологическому обеспечению корпоративной системы информационной безопасности Госкорпорации и ее организаций. Партнерство расширяет возможности Компании ЗИКС по предоставлению заказчикам отечественных решений и услуг в области защиты конечных точек, мониторинга и реагирования на инциденты, анализа киберугроз и оценки защищенности информационной инфраструктуры. В рамках партнерской программы Компания ЗИКС сможет предлагать решения и сервисы экосистемы RT Protect, включая: RT Protect EDR — продукт для защиты конечных точек, включая программное обеспечение, программно-аппаратные комплексы, аппаратную платформу и сертификаты на услуги; RT Protect TI — продукт для работы с данными об угрозах, включая программное обеспечение, программно-аппаратные комплексы, аппаратную платформу и сертификаты на услуги; RT Protect SOC — услуги мониторинга и реагирования на инциденты информационной безопасности; услуги по оценке уровня защищенности информационной инфраструктуры; услуги по расследованию инцидентов информационной безопасности; услуги комплексного тестирования на проникновение; услуги непрерывного тестирования на проникновение внешнего периметра на базе RT Protect EASM. Сотрудничество с РТ-ИБ усиливает экспертизу Компании ЗИКС в реализации проектов по построению и развитию систем информационной безопасности для государственных и корпоративных заказчиков. Компания сможет использовать продукты и сервисы партнера при формировании решений с учетом особенностей инфраструктуры, требований регуляторов и задач конкретного заказчика. РТ-ИБ развивает экосистему отечественных продуктов RT Protect и собственный центр мониторинга информационной безопасности. Подробнее о компании и ее решениях — на сайте РТ-ИБ.

2026

ЗИКС реализует комплексный проект по оснащению крупного государственного объекта техническими средствами охраны

Компания ЗИКС выполняет комплекс работ по развитию систем технических средств охраны на одном из крупных государственных объектов. Проект направлен на повышение уровня защищенности территории, зданий и находящихся на объекте людей, а также на развитие единой инфраструктуры безопасности. Работы проводятся поэтапно и включают модернизацию действующих систем, установку новых технических средств и развитие инженерной инфраструктуры объекта. В состав проекта входят монтаж системы пожарной сигнализации и системы оповещения и управления эвакуацией людей при пожаре (СПС и СОУЭ) на 25 объектах — I этап; монтаж системы охранной сигнализации на 25 объектах — I этап; монтаж системы освещения на территории объекта; модернизация системы телевизионного наблюдения на территории объекта — II этап; модернизация системы охранной сигнализации периметрального ограждения — I этап. ТСО — это единая система защиты объекта Технические средства охраны — это не отдельные камеры, датчики или системы контроля. Эффективная защита объекта строится как комплекс взаимосвязанных решений, каждое из которых отвечает за свой участок безопасности. Система телевизионного наблюдения обеспечивает визуальный контроль территории и позволяет оперативно оценивать обстановку при возникновении тревожного события. Охранная сигнализация контролирует помещения, здания и периметр, фиксируя попытки несанкционированного доступа. Освещение повышает безопасность территории в темное время суток и обеспечивает корректную работу средств видеонаблюдения. СПС и СОУЭ позволяют своевременно выявить признаки пожара, передать сигнал ответственным службам и организовать безопасную эвакуацию людей. Только комплексный подход позволяет создать управляемую и надежную систему безопасности: обнаружить угрозу, подтвердить ее с помощью видеонаблюдения, своевременно передать информацию сотрудникам охраны и обеспечить необходимые действия в нештатной ситуации. Комплексные работы снижают риски и упрощают эксплуатацию При поэтапном развитии технических систем особенно важно обеспечить их совместимость с уже установленным оборудованием и учесть особенности действующей инфраструктуры объекта. Это позволяет избежать разрозненных решений, снизить затраты на дальнейшую эксплуатацию и сформировать единый подход к обслуживанию систем безопасности. В рамках проекта специалисты ЗИКС учитывают требования к надежности, непрерывности работы объекта и последовательности выполнения работ. Такой подход позволяет модернизировать инфраструктуру безопасности без нарушения текущих процессов эксплуатации. Экспертиза ЗИКС в проектах по ТСО ЗИКС более 12 лет реализует проекты в области инженерной и информационной безопасности для государственных и коммерческих заказчиков. В активе компании — более 500 реализованных проектов. Компания выполняет полный цикл работ по техническим средствам охраны: обследование и анализ текущего состояния систем; разработка технических решений; поставка оборудования и материалов; монтажные и пусконаладочные работы; модернизация существующих систем; подготовка исполнительной документации; техническое обслуживание и сопровождение. Опыт ЗИКС включает реализацию систем видеонаблюдения, СКУД, охранной и периметральной сигнализации, пожарной сигнализации, систем оповещения и управления эвакуацией, а также комплексных систем ТСО на крупных и территориально распределенных объектах. Комплексный проект на государственном объекте подтверждает компетенции ЗИКС в создании надежной, масштабируемой и управляемой инфраструктуры безопасности.

2026

Тестирование на проникновение: что входит в услугу и как проходит проект

Тестирование на проникновение, или пентест, — это практическая проверка защищенности информационных систем компании. Его цель — выявить уязвимости до того, как ими смогут воспользоваться злоумышленники. В отличие от формального аудита, пентест показывает не только наличие технических недостатков, но и то, к каким реальным последствиям они могут привести: несанкционированному доступу, компрометации учетных записей, утечке данных, нарушению работы сервисов или продвижению злоумышленника внутри корпоративной сети. Для заказчика пентест — это способ получить объективную картину состояния безопасности и понять, какие проблемы нужно устранить в первую очередь. Какие задачи решает пентест Пентест помогает ответить на несколько ключевых вопросов: Насколько защищен внешний периметр компании? Есть ли уязвимости в веб-приложениях, порталах, личных кабинетах и API? Можно ли получить доступ к внутренней инфраструктуре? Насколько критичны найденные уязвимости? Какие ошибки в настройках систем создают риски для бизнеса? Какие меры нужно принять, чтобы снизить вероятность успешной атаки? По итогам работ заказчик получает не просто список технических замечаний, а понятную картину рисков и практические рекомендации по их устранению. Какие виды пентеста мы проводим В зависимости от задач заказчика тестирование может включать разные направления. Пентест внешнего периметраПроверка публично доступных ресурсов компании: IP-адресов, доменов, серверов, VPN-шлюзов, почтовых сервисов и других систем, доступных из интернета. Основная цель — понять, может ли внешний злоумышленник найти уязвимости и использовать их для проникновения в инфраструктуру. Пентест внутренней инфраструктурыПроверка защищенности корпоративной сети изнутри. Такой формат позволяет оценить, что может сделать злоумышленник, если он уже получил доступ к сети компании: например, через зараженное устройство, скомпрометированную учетную запись или подключение подрядчика. Пентест веб-приложений и APIПроверка сайтов, личных кабинетов, корпоративных порталов, интернет-магазинов, внутренних систем и API. В рамках работ анализируются типовые и прикладные уязвимости: ошибки авторизации, некорректная работа с пользовательскими данными, возможность получения чужой информации, обход бизнес-логики и другие риски. Проверка беспроводных сетейОценка защищенности Wi-Fi-инфраструктуры, настроек доступа, сегментации и возможности несанкционированного подключения к корпоративной сети. Комплексный пентестОбъединяет несколько направлений проверки: внешний периметр, внутреннюю сеть, веб-приложения, API и другие элементы инфраструктуры. Такой формат подходит компаниям, которым важно получить целостную оценку защищенности. Дополнительно в проект могут быть включены элементы социальной инженерии, проверка сотрудников на устойчивость к фишинговым атакам, анализ конфигураций и повторная проверка после устранения уязвимостей. Что входит в состав работ Стандартный проект по тестированию на проникновение обычно включает следующие работы: определение целей, границ и формата тестирования; согласование правил проведения работ и допустимых методов; сбор открытой и технической информации об объектах проверки; анализ доступных сервисов, систем и приложений; поиск уязвимостей и ошибок конфигурации; безопасная проверка возможности эксплуатации найденных уязвимостей; оценка потенциального влияния на бизнес и инфраструктуру; классификация уязвимостей по уровню критичности; подготовка отчета с доказательной базой и рекомендациями; обсуждение результатов с заказчиком. Работы проводятся контролируемо и в заранее согласованных границах. Это важно, чтобы тестирование не повлияло на стабильность бизнес-систем и не создало рисков для рабочих процессов заказчика. Как проходит проект Проект по пентесту обычно состоит из нескольких этапов. 1. Первичное обсуждение задачи На первом этапе мы уточняем, что именно хочет проверить заказчик: внешний периметр, веб-приложение, внутреннюю сеть, отдельную систему или всю инфраструктуру комплексно. Также обсуждаются цели проекта. Например, заказчику может быть важно подготовиться к требованиям регуляторов, проверить устойчивость перед запуском нового сервиса, оценить защищенность после изменений в инфраструктуре или получить независимую оценку текущего уровня безопасности. 2. Определение объема и границ работ Далее формируется перечень объектов тестирования: IP-адреса, домены, приложения, API, сетевые сегменты, офисы, Wi-Fi-сети или иные системы. На этом этапе также фиксируются ограничения: какие действия допустимы, какие системы нельзя затрагивать, в какое время можно проводить активные проверки, кто будет контактным лицом со стороны заказчика. 3. Согласование правил проведения тестирования Перед началом технических работ согласуются правила взаимодействия. Это позволяет провести пентест безопасно и предсказуемо. Обычно определяются: сроки проведения работ; временные окна для активного тестирования; допустимые методы проверки; порядок уведомления о критических уязвимостях; контактные лица для оперативной связи; ограничения на действия, которые могут повлиять на доступность систем. 4. Техническая проверка На основном этапе специалисты проводят тестирование в рамках согласованного объема. Работы могут включать разведку, сканирование, ручной анализ, проверку уязвимостей, анализ логики приложений и безопасные попытки эксплуатации найденных проблем. Цель этого этапа — не просто найти уязвимости, а понять, насколько они применимы на практике и какой риск несут для компании. 5. Анализ и приоритизация результатов После технической части все найденные уязвимости анализируются и классифицируются по уровню критичности. Для каждой проблемы оценивается потенциальное влияние: возможность получения доступа, повышения привилегий, утечки данных, обхода ограничений или нарушения работы системы. Особое внимание уделяется тем уязвимостям, которые могут привести к существенным бизнес-рискам. 6. Подготовка отчета По итогам проекта заказчик получает отчет, в котором описаны: найденные уязвимости; уровень критичности каждой уязвимости; описание возможных последствий; технические доказательства; affected systems или затронутые системы; рекомендации по устранению; приоритеты исправления. Отчет может быть подготовлен в формате, удобном как для технических специалистов, так и для руководителей. При необходимости отдельно формируется краткое управленческое резюме. 7. Презентация результатов После передачи отчета может быть проведена встреча с командой заказчика. На ней мы разбираем ключевые выводы, отвечаем на вопросы, объясняем наиболее критичные риски и помогаем определить очередность исправлений. 8. Повторная проверка После устранения уязвимостей заказчик может заказать повторную проверку. Она позволяет убедиться, что замечания действительно исправлены, а внесенные изменения не создали новых рисков. Что требуется от заказчика для старта Для запуска проекта обычно необходимо предоставить: перечень проверяемых IP-адресов, доменов, приложений или систем; описание инфраструктуры или проверяемого сервиса, если оно есть; тестовые учетные записи, если требуется проверка с авторизацией; контактных лиц со стороны заказчика; информацию о допустимых временных окнах для тестирования; ограничения по методам и объектам проверки; требования к формату итогового отчета, если они есть. Чем точнее определены границы и цели проекта, тем эффективнее проходит тестирование. Сколько длится пентест Сроки зависят от объема и сложности инфраструктуры. Ориентировочно: проверка небольшого веб-приложения — от 5 до 10 рабочих дней; пентест внешнего периметра — от 1 до 2 недель; проверка внутренней инфраструктуры — от 2 до 4 недель; комплексный пентест нескольких систем — от 3 до 6 недель и более. Точные сроки определяются после оценки объема работ: количества систем, IP-адресов, приложений, ролей пользователей, сетевых сегментов и дополнительных требований заказчика. Что получает заказчик по итогам По завершении работ заказчик получает практический результат, который можно использовать для повышения уровня защищенности. В итоговые материалы обычно входят: подробный технический отчет; список уязвимостей с уровнем критичности; описание возможных
2026

«Компании ЗИКС» примет участие в Инфофоруме в Сочи

Представитель «Компании ЗИКС» примет участие в Инфофоруме в Сочи — отраслевом мероприятии, посвящённом вопросам информационной безопасности, цифровой трансформации, защиты данных и развитию современных подходов к обеспечению киберустойчивости организаций. Инфофорум традиционно объединяет представителей государственных структур, бизнеса, экспертного сообщества, разработчиков ИТ- и ИБ-решений, а также специалистов, отвечающих за защиту информационных систем и цифровой инфраструктуры. Участие в мероприятии станет возможностью обменяться опытом с профессиональным сообществом, обсудить актуальные вызовы в сфере информационной безопасности и познакомиться с практиками, которые применяются для защиты корпоративных и государственных информационных систем. Особое внимание на Инфофоруме будет уделено вопросам повышения устойчивости организаций к киберугрозам, защите критически важных информационных ресурсов, развитию нормативного регулирования, импортонезависимости, а также практическим аспектам внедрения современных решений в области информационной безопасности. Участие в Инфофоруме позволит расширить профессиональные контакты, обсудить актуальные задачи отрасли и укрепить экспертизу в области защиты корпоративных ИТ-инфраструктур. Мероприятие: Инфофорум Сочи 2026 Дата: 30 июня — 3 июля 2026 Место проведения: Сочи Официальный сайт мероприятия: https://infoforum.ru/infoforum-sochi-2026

2026

«Компания ЗИКС» примет участие в мероприятии «Росинфобез» в Москве

17–18 июня 2026 года в Москве, в Культурном центре «ЗИЛ», «Компания ЗИКС» примет участие в мероприятии «РосИнфоБез» 2026. «РосИнфоБез» объединит представителей сферы информационной безопасности, промышленности, государственного сектора и технологических компаний для обсуждения актуальных вызовов, практических решений и перспектив развития киберзащиты. Для «Компании ЗИКС» участие в мероприятии станет возможностью обменяться опытом с профессиональным сообществом, а также обсудить современные подходы к защите корпоративной инфраструктуры, аудиту информационной безопасности, оценке защищённости и повышению устойчивости организаций к киберугрозам. «Компания ЗИКС» специализируется на решениях и услугах в области информационной безопасности, включая аудит ИБ, анализ защищённости, тестирование на проникновение, оценку рисков и разработку рекомендаций по повышению уровня киберустойчивости. Эксперты компании имеют опыт реализации проектов для организаций из различных отраслей. Участие в «РосИнфоБез» позволит «Компании ЗИКС» представить свою экспертизу, укрепить профессиональные связи и обсудить практические задачи обеспечения безопасности критически важных информационных систем и корпоративных ИТ-инфраструктур. Место проведения: Москва, КЦ «ЗИЛ» Даты: 17–18 июня 2026 года Мероприятие: «РосИнфоБез» Сайт: https://rosinfobez.ru/ Приглашаем партнёров, клиентов и участников мероприятия к профессиональному диалогу и встречам на площадке «РосИнфоБез».

2026

Генеральный директор ЗИКС примет участие в Форуме креативных индустрий на ПМЭФ-2026

Генеральный директор ООО Компания ЗИКС Сергей Савельев получил приглашение принять участие в Форуме креативных индустрий, который пройдет 6 июня 2026 года в рамках Петербургского международного экономического форума в КВЦ «Экспофорум». Тема форума — «Контуры будущего: человек и ИИ в культуре сотворчества». Она отражает одну из самых актуальных повесток современного бизнеса: как новые технологии меняют подходы к созданию продуктов, управлению данными, коммуникациям и взаимодействию человека с цифровой средой. Для Компании ЗИКС эта тема напрямую связана с вопросами информационной безопасности. Чем активнее бизнес использует цифровые инструменты, искусственный интеллект, автоматизированные сервисы и новые форматы работы с данными, тем выше требования к защите информации, устойчивости инфраструктуры и доверию к технологическим решениям. Развитие креативных индустрий невозможно без безопасной цифровой среды. Контент, персональные данные, интеллектуальная собственность, цифровые платформы и корпоративные коммуникации нуждаются в надежной защите так же, как и традиционные ИТ-системы крупных организаций. Участие в форуме позволит ЗИКС быть частью профессионального диалога о будущем технологий, где информационная безопасность рассматривается не как ограничение, а как необходимое условие для развития, инноваций и уверенного внедрения новых решений. Для нас это важное событие, которое подтверждает: вопросы защиты информации сегодня выходят за рамки узкопрофильной ИТ-повестки и становятся частью стратегического разговора о будущем бизнеса, культуры, технологий и экономики.

2026

Компания ЗИКС провела аудит информационной безопасности для организации крупного холдинга

Компания ЗИКС завершила проект по аудиту информационной безопасности для одной из организаций, входящей в состав крупного Российского холдинга. Название заказчика и холдинга не раскрываются в связи с требованиями конфиденциальности. Работы были направлены на оценку текущего состояния системы информационной безопасности, анализ применяемых организационных и технических мер защиты, а также подготовку практических рекомендаций по снижению рисков и повышению уровня защищенности корпоративной ИТ-инфраструктуры. Проект охватывал как технические аспекты защиты информации, так и организационные процессы: управление доступом, администрирование, работу с носителями информации, реагирование на инциденты, нормативную документацию и вопросы, связанные с критической информационной инфраструктурой. Цели аудита информационной безопасности Основной целью проекта стала независимая оценка уровня защищенности информационных ресурсов заказчика. Перед специалистами ЗИКС стояли следующие задачи: провести обследование информационно-телекоммуникационной инфраструктуры; оценить действующие меры защиты информации; проверить локальную нормативную и распорядительную документацию; проанализировать процессы администрирования и управления доступом; оценить готовность к выявлению и обработке инцидентов информационной безопасности; проверить организацию защиты от внешних и внутренних угроз; рассмотреть вопросы, связанные с критической информационной инфраструктурой; подготовить отчет с выводами и рекомендациями. Важной частью проекта стала не только фиксация текущего состояния ИБ, но и определение конкретных направлений для дальнейшей доработки системы защиты. Объект проверки В рамках аудита рассматривалась корпоративная информационно-телекоммуникационная инфраструктура заказчика. В периметр оценки вошли: локальные вычислительные сети; серверная инфраструктура; автоматизированные рабочие места пользователей; сетевое оборудование; операционные системы; прикладное программное обеспечение; средства защиты информации; офисное и периферийное оборудование; процессы обработки, хранения и передачи информации; документация, регламентирующая вопросы ИБ. Такой подход позволил оценить состояние информационной безопасности комплексно — с учетом технической, организационной и нормативной составляющих. Нормативная база Аудит проводился с учетом требований российского законодательства и нормативных документов в области защиты информации. При выполнении работ учитывались положения, связанные с: защитой информации; обработкой персональных данных; коммерческой тайной; обеспечением безопасности критической информационной инфраструктуры; требованиями регуляторов к организационным и техническим мерам защиты. В том числе при анализе учитывались требования Федеральных законов №149-ФЗ, №152-ФЗ, №98-ФЗ, №187-ФЗ, а также нормативных документов ФСТЭК России. Этапы проведения аудита 1. Сбор и анализ исходных данных На первом этапе специалисты ЗИКС собрали и систематизировали информацию об ИТ-инфраструктуре, используемых информационных системах, применяемых средствах защиты и действующих процессах ИБ. Для этого были подготовлены опросные листы и перечни запрашиваемых материалов. Также проводились консультации и интервью с представителями заказчика для уточнения деталей и получения недостающей информации. На данном этапе были изучены: структура ИТ-инфраструктуры; перечень используемых информационных систем; применяемые средства защиты информации; действующие политики, регламенты и инструкции; порядок администрирования систем; процессы управления учетными записями; меры антивирусной защиты; порядок резервного копирования; организация физической безопасности; подходы к работе с инцидентами. 2. Анализ организационной модели ИБ Отдельное внимание было уделено тому, как в организации выстроено управление информационной безопасностью. Специалисты ЗИКС оценили: распределение ответственности за ИБ; наличие ответственных подразделений и должностных лиц; закрепление функций ИБ во внутренних документах; взаимодействие ИТ-службы, пользователей и специалистов по защите информации; актуальность внутренних регламентов; соответствие формально описанных процессов фактическому порядку работы. Этот этап позволил оценить, насколько система ИБ управляется не только технически, но и организационно. 3. Проверка нормативной и распорядительной документации В ходе аудита была проанализирована локальная документация, регулирующая вопросы информационной безопасности. В частности, рассматривались документы, определяющие: политику информационной безопасности; правила обработки конфиденциальной информации; порядок управления доступом; требования к учетным записям и паролям; порядок администрирования информационных систем; правила использования средств защиты информации; порядок резервного копирования; меры антивирусной защиты; действия при инцидентах ИБ; правила работы с машинными носителями информации; меры физической защиты объектов ИТ-инфраструктуры. Проверялась не только полнота документации, но и ее актуальность, применимость и соответствие реальным процессам внутри организации. 4. Оценка технических мер защиты информации Технический блок аудита был направлен на проверку используемых средств защиты и подходов к их эксплуатации. В рамках этого этапа специалисты ЗИКС оценили: применяемые программные и программно-аппаратные средства защиты; настройки антивирусной защиты; подходы к обновлению программного обеспечения; механизмы разграничения доступа; использование административных и привилегированных учетных записей; защиту каналов передачи данных; контроль установки и обновления программных компонентов; наличие поддержки и актуальных сертификатов для используемых решений. Отдельно анализировалась корректность эксплуатации средств защиты: наличие решения само по себе не гарантирует достаточный уровень безопасности, если оно настроено формально или не включено в регулярные процессы контроля. 5. Проверка процессов администрирования и управления доступом Управление доступом — один из ключевых элементов корпоративной ИБ, поэтому данному направлению было уделено особое внимание. В ходе аудита проверялись: порядок создания, изменения и удаления учетных записей; соответствие выданных прав должностным обязанностям сотрудников; использование принципа минимально необходимых привилегий; контроль административных действий; требования к паролям; порядок работы с привилегированными учетными записями; ведение журналов событий; процедуры резервного копирования и восстановления данных. По результатам проверки были выделены зоны, требующие дополнительного контроля и регламентации. 6. Оценка защиты от внешних и внутренних угроз В рамках проекта специалисты ЗИКС рассмотрели меры, направленные на снижение рисков как внешних кибератак, так и внутренних нарушений. Анализировались: механизмы выявления подозрительной активности; регистрация и обработка событий ИБ; порядок реагирования на инциденты; взаимодействие ответственных подразделений; контроль действий пользователей; процедуры предоставления и отзыва доступа; меры по предотвращению несанкционированного копирования или передачи информации; обучение и инструктаж сотрудников. Такой анализ позволил оценить не только техническую защищенность инфраструктуры, но и готовность организации действовать при возникновении инцидентов. 7. Проверка работы с носителями информации Отдельным направлением аудита стала оценка порядка учета, хранения, использования и уничтожения машинных носителей информации. Специалисты ЗИКС проверили: наличие правил учета носителей; порядок их хранения и передачи; ведение журналов учета; оформление актов уничтожения; процедуры безопасного удаления информации; ограничения на использование съемных накопителей; контроль операций с носителями. Для организаций, работающих с конфиденциальной информацией, корректная работа с носителями остается важной частью общей системы защиты. 8. Оценка физической безопасности В рамках аудита также рассматривались меры физической защиты ИТ-инфраструктуры. Проверялись: организация доступа в помещения с критически важным оборудованием; наличие пропускного режима; применение систем видеонаблюдения; условия размещения серверного и сетевого оборудования; наличие источников бесперебойного питания; системы кондиционирования; средства пожарной сигнализации и пожаротушения; распределение ответственности за эксплуатацию помещений и оборудования. Физическая безопасность рассматривалась как часть общей системы защиты информации, поскольку нарушения на этом уровне могут напрямую повлиять на доступность и сохранность информационных ресурсов. 9. Анализ вопросов критической информационной инфраструктуры С учетом специфики деятельности заказчика отдельное внимание было уделено вопросам критической информационной инфраструктуры. В рамках этого направления были рассмотрены: работа по выявлению объектов КИИ; деятельность комиссии по категорированию; корректность оформленных решений; полнота подготовленной документации; порядок взаимодействия с регулятором; наличие планов мероприятий при установлении

2026

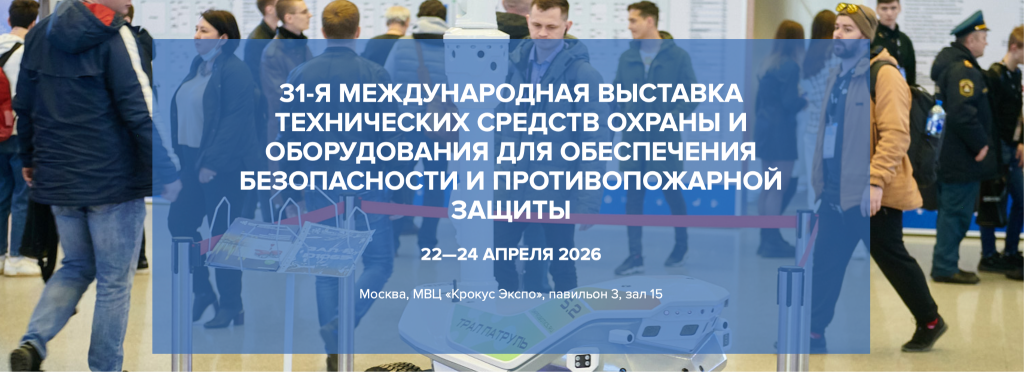
Представители Компании ЗИКС примут участие в выставке Securika Moscow 2026

Компания ЗИКС примет участие в Securika Moscow 2026 — одной из крупнейших международных выставок технических средств охраны, оборудования для обеспечения безопасности и противопожарной защиты. Мероприятие пройдёт в Москве и традиционно объединит ведущих производителей, поставщиков, интеграторов и экспертов отрасли. Для нас участие в Securika Moscow — это возможность быть в центре профессиональной повестки, познакомиться с актуальными технологиями и решениями, обсудить ключевые тенденции рынка и укрепить деловые связи. Представители ЗИКС посетят выставку, чтобы изучить новинки отрасли, провести встречи с партнёрами и обменяться опытом с участниками профессионального сообщества. Следите за нашими новостями — поделимся впечатлениями, интересными решениями и ключевыми итогами мероприятия. Когда: 22–24 апреля 2026 года Где: Москва, МВЦ «Крокус Экспо», павильон 3, зал 15

2026

Компания ЗИКС провела аудит удалённых рабочих мест ООО «Институт Развития Информационных Систем» и подготовила пакет документации по информационной безопасности

ООО «Компания ЗИКС» завершило проект по аудиту удалённых рабочих мест ООО «Институт Развития Информационных Систем» (ИРИС). Целью работ стала оценка текущего уровня защищённости удалённых рабочих мест, анализ внутренней документации заказчика в части информационной безопасности и подготовка практических мер по снижению выявленных рисков. Проект был выполнен в соответствии с требованиями законодательства Российской Федерации в области защиты информации, персональных данных и коммерческой тайны, включая положения 152-ФЗ, 149-ФЗ, 98-ФЗ, Постановления Правительства РФ №1119 и приказа ФСТЭК России №21. Состав работ В рамках проекта были выполнены три ключевых блока работ: анализ внутренней документации заказчика на предмет регламентирования информационной безопасности и удалённого доступа; аудит удалённых рабочих мест и используемой информационной инфраструктуры; разработка организационно-распорядительной и нормативно-методической документации по результатам аудита. Дополнительно по итогам обследования был подготовлен аналитический отчёт с технической оценкой защищённости, описанием выявленных уязвимостей, их критичности и возможных последствий реализации. Аудит проводился путём удалённого подключения к рабочим местам заказчика без деструктивного воздействия на инфраструктуру. В ходе работ анализировались операционные системы УРМ, установленное программное обеспечение, журналы событий безопасности, конфигурации средств защиты и возможные векторы атак. Ключевые результаты аудита По итогам обследования специалисты компании ЗИКС установили, что работа с удалёнными рабочими местами не была в должной степени регламентирована внутренними документами заказчика. Это создавало ситуацию, при которой отдельные устройства фактически использовались вне единого контура требований безопасности, несмотря на обработку корпоративной информации. Также было выявлено, что не на всех удалённых рабочих местах применялись необходимые средства защиты информации. Подобная конфигурация повышает риски компрометации данных, в том числе в результате атак вредоносного программного обеспечения, включая вирусы-шифровальщики, а также иных сценариев несанкционированного доступа. В отчёте по результатам аудита были: описаны выявленные недостатки и уязвимости; выполнено их ранжирование по степени потенциальной опасности; определены возможные последствия эксплуатации уязвимостей; подготовлены рекомендации по устранению недостатков; сформирована маршрутная карта по модернизации инфраструктуры защиты. В качестве следующего этапа усиления защиты предложено внедрение на каждое удалённое рабочее место комплекса средств защиты информации, входящих в систему обеспечения информационной безопасности (СОИБ). Разработка документации Отдельным результатом проекта стала подготовка комплекта организационно-распорядительной и нормативно-методической документации, необходимой для безопасной эксплуатации удалённых рабочих мест. В разработанный пакет вошли: политика информационной безопасности; регламент обновления программного обеспечения; регламент антивирусной защиты; регламент хранения данных; регламент уничтожения данных; план внутренних проверок состояния защищённости коммерческой тайны; политика реагирования на компьютерные инциденты; регламент действий в случае нештатных ситуаций; шаблоны приказов и учётных журналов по информационной безопасности. Особое внимание было уделено регламентации практических процедур работы с УРМ, включая: регулярное резервное копирование данных на отчуждаемый носитель с шифрованием; своевременное обновление антивирусных баз; обязательное обновление программного обеспечения; унификацию требований к защите удалённых рабочих мест. Значение проекта Реализация проекта позволила заказчику получить объективную оценку текущего состояния защищённости удалённых рабочих мест, определить приоритеты дальнейшей модернизации и сформировать нормативную базу для безопасной организации удалённой работы. Для организаций, использующих распределённую модель доступа к корпоративным ресурсам, аудит УРМ становится важным инструментом снижения рисков утечки данных, заражения вредоносным ПО и несоответствия требованиям законодательства и внутренних регламентов. Проект подтверждает компетенции компании ЗИКС в области аудита информационной безопасности, анализа защищённости распределённой инфраструктуры и разработки практико-ориентированных мер по повышению уровня защиты корпоративных ИТ-систем.

Прокрутить вверх
© 2014-2026 Сzics.ru